在大数据时代,企业通过业务活动积累用户信息形成数据沉淀已成为普遍商业实践。这种沉淀行为在发挥商业价值的同时,也面临着严峻的刑事法律风险。本文将从刑法第253条之一出发,结合典型案例和学说观点,系统分析数据沉淀行为构成侵犯公民个人信息罪的边界要件,为企业合规提供法律指引。
一、个人信息法律范畴的司法界定
根据《刑法》第253条之一规定,侵犯公民个人信息罪的犯罪对象是“公民个人信息”。《最高人民法院、最高人民检察院关于办理侵犯公民个人信息刑事案件适用法律若干问题的解释》(法释〔2017〕10号,以下简称《解释》)第一条将其定义为:“以电子或者其他方式记录的能够单独或者与其他信息结合识别特定自然人身份或者反映特定自然人活动情况的各种信息”。这一定义在检例第140号(柯某侵犯公民个人信息案)中得到进一步阐释,法院认为业主房源信息虽包含房产交易信息,但因同时记载“门牌号码、业主电话等具有身份识别性的信息”,组合后足以识别特定自然人,故属于刑法保护的公民个人信息。
在数据沉淀场景中,需特别注意可识别性标准的动态认定:
- 静态信息:如身份证号、生物识别信息等具有直接识别性的信息,在任何场景下均属敏感个人信息。法案例193号(闻巍等案)明确居民身份证信息包含“人脸识别信息、身份号码、户籍地址等多种个人信息”,属于《解释》第五条第一款第四项规定的“其他可能影响人身、财产安全的公民个人信息”。
- 动态信息:如网络行为轨迹、消费习惯等,需结合具体场景判断。在魔蝎科技案中,法院认为用户授权贷款机构查询征信信息时,虽包含通讯记录等动态信息,但该授权仅限于贷款审核目的,平台长期存储此类信息即构成非法获取。
- 去标识化信息:《解释》第三条但书规定“经过处理无法识别特定个人且不能复原的除外”。但实务中需严格把握技术标准,如某电商平台将用户订单信息脱敏后形成的热力图,因可通过交叉比对还原个人轨迹,仍被认定为个人信息(参见(2021)浙01刑终934号判决)。
实务启示:企业在数据沉淀过程中应建立信息分级制度,对包含直接标识符(如身份证号)的原始数据实施加密存储和访问控制;对分析形成的衍生数据需通过k-匿名化(k≥3)、差分隐私等技术确保不可逆脱敏。
二、“违反国家有关规定”要件的规范解读
刑法第253条之一将“违反国家有关规定”作为构成要件前置条件。《解释》第二条将其界定为“违反法律、行政法规、部门规章有关公民个人信息保护的规定”。在数据沉淀场景中,该要件的认定需着重考察三个维度:
(一)授权瑕疵的类型化分析
- 授权缺失型:未取得用户明确同意即收集存储信息。如某健康APP未经许可持续记录用户步数轨迹,虽辩称“为改善服务质量”,仍被认定违法((2020)沪0115刑初388号)。
- 授权超期型:超出必要保存期限留存数据。《个人信息保护法》第19条要求“保存期限应当为实现处理目的所必要的最短时间”。某招聘平台将用户简历默认保存5年,远超行业惯例的6个月期限,构成违法存储。
- 授权目的不符型:检例第140号强调“限定用途、范围的信息,如仅提供给中介供服务使用的,他人在未经另行授权的情况下,非法获取、出售,情节严重的,应当追究刑事责任”。某银行将开户时收集的人脸信息用于营销分析即属典型。
(二)公开信息处理的特殊规则
《民法典》第1036条确立公开信息处理的免责规则:“合理处理该自然人自行公开的或者其他已经合法公开的信息,但是该自然人明确拒绝或者处理该信息侵害其重大利益的除外”。在法案例194号(熊昌恒等案)中,法院明确未经同意处理已公开信息需同时满足:
- 处理目的相符:不得改变信息公开时的使用目的
- 技术手段合理:禁止使用爬虫等技术突破平台反爬措施
- 重大利益未受损:如某房产中介收集公开房源信息后用于电话营销,因导致业主被频繁骚扰被认定侵权((2021)京0105刑初535号)。
三、数据沉淀场景的刑事风险分层
(一)高风险行为
- 隐蔽性数据留存:在用户不知情情况下后台收集信息。如某输入法软件在用户关闭“体验计划”后仍上传打字内容((2022)粤0304刑初217号)。
- 超范围信息聚合:将不同场景收集的信息交叉融合形成用户画像。某电商平台将购物记录与位置信息结合推断用户健康状况,被认定“非法加工信息”(检例第140号精神)。
- 规避技术措施:使用爬虫等技术突破平台防护获取数据。在(2021)浙0603刑初97号案中,被告人利用平台漏洞爬取用户评价信息达67万条,被判有期徒刑三年。
(二)中风险行为
- 授权模糊时的数据留存:如某APP隐私政策称“为改进服务可能收集设备信息”,但未明确说明存储期限和分析用途。法院认为该概括授权无效((2021)苏0508刑初40号)。
- 员工个人行为与单位责任交叉:李某侵犯公民个人信息案中,婚恋平台员工私自下载客户信息出售,因公司未建立访问审计制度被认定管理失职。
(三)低风险行为
- 匿名化技术处理:严格符合《GB/T 37964-2019 信息安全技术 个人信息去标识化指南》标准。某共享单车企业将骑行轨迹脱敏后用于城市规划研究,获检方不起诉处理。
- 最小必要原则下的暂存:为履行法定义务(如《电子商务法》规定的交易记录保存义务)进行的临时存储。
四、合规的路径构建
基于刑事风险分析,企业数据沉淀合规应建立三维防控体系:
(一)技术控制层
- 部署数据水印技术实现溯源追踪
- 建立API接口调用监控系统
- 实施敏感操作双因素认证
(二)制度保障层
- 分级授权机制:参照《个人信息保护法》第13条设置“单独同意”场景清单
- 生命周期管理:制定《数据留存期限表》明确各类数据存储上限
- 审计监督:季度核查数据访问日志,重点监控批量导出行为
(三)应急响应层
刑事风险识别矩阵:
风险指标 红色预警阈值 敏感信息存储量 ≥50万条 数据访问异常率 周环比上升200% 第三方数据接收方资质缺失 >3家 危机处置流程:
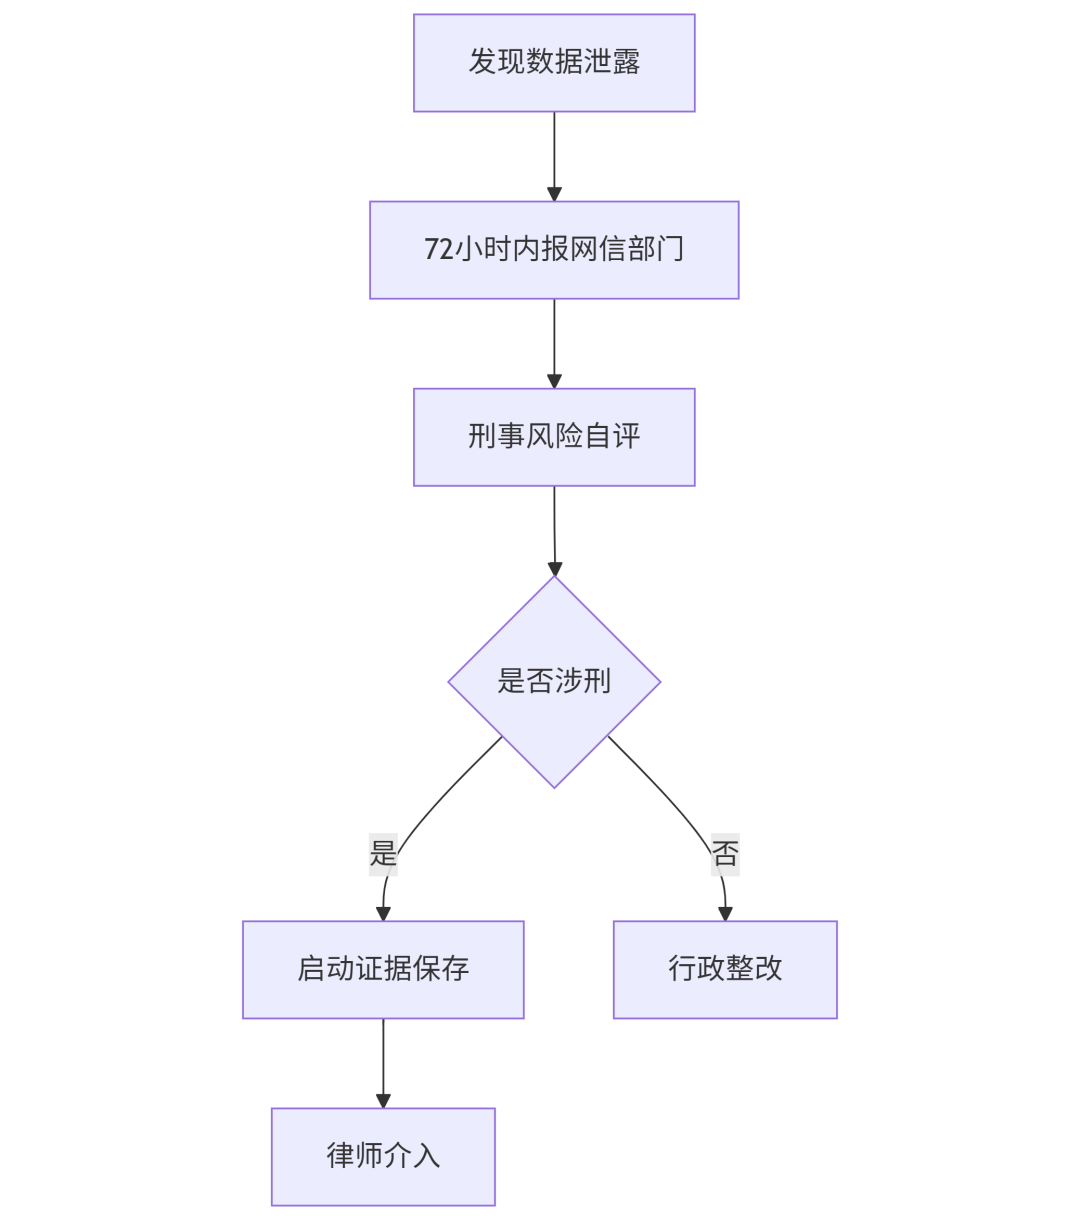
五、争议前沿的司法裁量
当前司法实践对两类新型数据沉淀行为存在裁判分歧:
(一)模型训练中的数据留存
某AI企业使用用户对话记录训练算法,虽已删除原始文本,但模型参数仍可能还原个人信息。有观点认为这属于《解释》第三条规定的“不能复原”情形(参见喻海松《实务刑法评注》P1487);反对意见则主张参数本身已具备识别性(如(2023)粤0192民初123号民事判决)。
(二)区块链存证场景
在某著作权维权平台案中,法院认定:“区块链存储的用户注册信息虽经哈希处理,但因公钥可关联现实身份,仍属公民个人信息”((2022)浙0192刑初1号)。但该观点受到技术专家质疑,因哈希值本身不可逆。
立法建议:可借鉴GDPR第89条,增设“科研豁免条款”,允许在实施“假名化”等强化措施的前提下,为机器学习目的保留必要数据。
结语
数据沉淀的刑事风险边界本质上是技术理性与法律价值的调适过程。当前司法实践通过“可识别性动态认定”“三重授权原则”“技术合规评估”等规则逐步构建风险控制框架。企业在享受数据红利的同时,必须建立贯穿数据全生命周期的合规管理体系,重点防范授权瑕疵留存、隐蔽收集、超范围融合三类高危行为。在数字经济与个人信息保护并重的政策导向下,刑事司法应当避免“因噎废食”的过度扩张,通过违法性层级区分技术中立的沉淀行为与实质恶意的信息囤积,为技术创新保留法治化空间。
脚注
- 《刑法》第253条之一,载《中华人民共和国刑法修正案(九)》第17条,2015年11月1日施行。
- 最高人民法院、最高人民检察院《关于办理侵犯公民个人信息刑事案件适用法律若干问题的解释》(法释〔2017〕10号)第1条。
- 检例第140号:柯某侵犯公民个人信息案,最高人民检察院2022年2月21日发布。
- 法案例193号:闻巍等侵犯公民个人信息案,最高人民法院2022年12月8日发布。
- 《个人信息保护法》第19条,2021年11月1日施行。
- 喻海松:《实务刑法评注》(第二版),人民法院出版社2024年版,第1487页。
- 《民法典》第1036条,2021年1月1日施行。
- 法案例194号:熊昌恒等侵犯公民个人信息案,最高人民法院2022年12月8日发布。
- GB/T 37964-2019《信息安全技术 个人信息去标识化指南》,国家市场监督管理总局2019年发布。
- 《个人信息保护法》第13条。
- 《电子商务法》第31条,2019年1月1日施行。
- 《通用数据保护条例》(GDPR)第89条,欧盟2018年5月25日施行。